

CPM NETWORK

ফ্রান্সে শত শত সুপারমার্কেটে সাইবার হামলা, বিপুল খাদ্যপণ্য নষ্ট

- প্রকাশের সময়: মঙ্গলবার, ১৩ অক্টোবর, ২০২৬
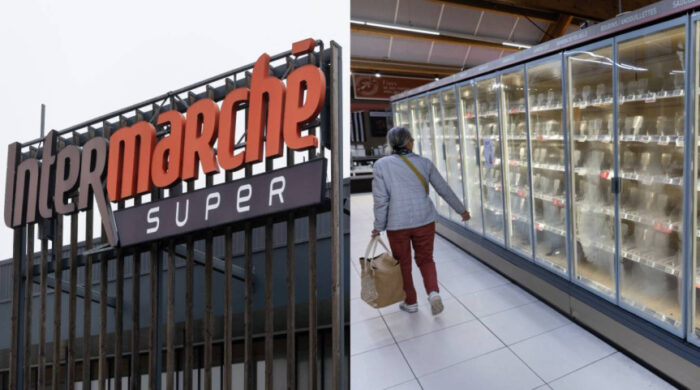
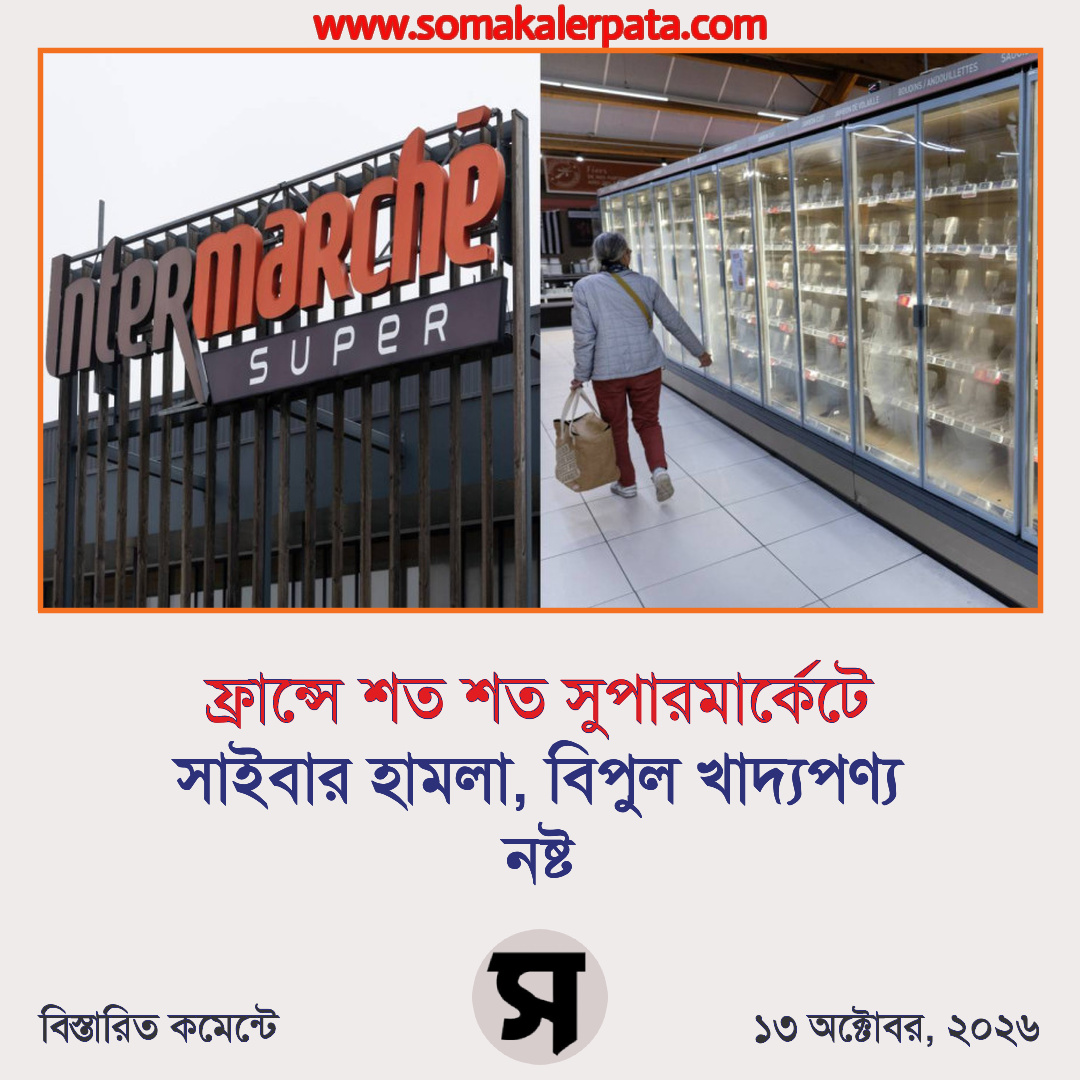
ফ্রান্সে শত শত সুপারমার্কেটের শীতলীকরণ ব্যবস্থায় নজিরবিহীন সাইবার হামলার ঘটনা ঘটেছে। এতে ফ্রিজ ও ফ্রিজারের তাপমাত্রা বেড়ে ৫০ ডিগ্রি সেলসিয়াস পর্যন্ত পৌঁছায়। ফলে বিপুল পরিমাণ খাদ্যপণ্য নষ্ট হয়েছে এবং কয়েকটি দোকানে অগ্নিকাণ্ডের ঘটনাও ঘটেছে।
স্থানীয় সময় সোমবার (১২ অক্টােবর) দেশটির বড় খুচরা বিক্রেতা প্রতিষ্ঠান ইন্টারমার্শে, কো-অপারেটিভ ইউ, ই লেক্লারসহ একাধিক প্রতিষ্ঠান সাইবার হামলার বিষয়টি নিশ্চিত করেছে। খবর আল জাজিরার।
বার্তা সংস্থা এএফপিকে প্রতিষ্ঠানগুলো জানিয়েছে, ইন্টারমার্শে ও তাদের নেট্টো ব্র্যান্ডের অন্তত ৩০০টি দোকান এবং কো-অপারেটিভ ইউয়ের ১০০টির বেশি বিক্রয়কেন্দ্র হামলার শিকার হয়েছে। ক্যারেফুরের ৮০টি সুপারমার্কেট ক্ষতিগ্রস্ত হয়েছে। মনোপ্রির প্রায় ৪৯০টি দোকানের ৫ শতাংশ এ হামলার কবলে পড়েছে। ই লেক্লার জানিয়েছে, তাদেরও বেশ কয়েকটি দোকান আক্রান্ত হয়েছে।
প্যারিসের প্রসিকিউটর কার্যালয় জানিয়েছে, ফ্রান্সের বিভিন্ন বড় খাদ্যপণ্য বিক্রেতা প্রতিষ্ঠানের ইন্টারনেট-সংযুক্ত রেফ্রিজারেটর লক্ষ্য করে এ বড় ধরনের হামলা চালানো হয়েছে। এতে খাদ্যপণ্য নষ্ট হওয়ার পাশাপাশি কয়েকটি স্থানে আগ্নিকাণ্ডের ঘটনা ঘটেছে।
ঘটনাটি তদন্তের জন্য প্রধানমন্ত্রী সেবাস্তিয়ান লেকর্নু দেশটির জাতীয় সাইবার নিরাপত্তা সংস্থা এএনএসএসআইকে নির্দেশ দিয়েছেন। প্রধানমন্ত্রীর কার্যালয়ের একটি সূত্র রয়টার্সকে এ তথ্য জানিয়েছে। একই সঙ্গে ইউরোপের অন্যান্য দেশের সঙ্গেও সমন্বয় করছে ফ্রান্স। হামলার প্রভাব অন্য দেশেও পড়েছে কি না এবং দেশটির অন্যান্য প্রতিষ্ঠান ঝুঁকিতে রয়েছে কি না, তা খতিয়ে দেখা হচ্ছে।
ইন্টারমার্শের প্রধান নির্বাহী থিয়েরি কোটিয়ার্ড ফরাসি সংবাদমাধ্যম বিএফএম টিভিকে বলেছেন, এ হামলায় দেশজুড়ে এক দিনেই কয়েক কোটি ইউরোর ক্ষতি হতে পারে। হামলাকারীরা দূর থেকে রেফ্রিজারেশন ব্যবস্থার স্বয়ংক্রিয় ডিফ্রস্টিং বা বরফ গলানোর প্রক্রিয়া চালু করে দেয় বলে জানিয়েছে বিএফএম টিভি। এতে তাজা ও হিমায়িত খাদ্যপণ্যের মজুত নষ্ট হয়ে যায়।
ইন্টারমার্শে জানিয়েছে, ক্ষতিগ্রস্ত দোকানগুলোতে তাজা ও হিমায়িত সব পণ্য ফেলে দিতে হতে পারে। কো-অপারেটিভ ইউয়ের প্রধান নির্বাহী ডমিনিক শেলশের জানান, রোববার রাত থেকেই তাদের শীতলীকরণ ব্যবস্থা ব্যাহত হচ্ছিল। সামাজিক যোগাযোগমাধ্যম এক্সে তিনি বলেন, তাজা খাবার সংরক্ষণ ও মানুষের খাদ্য সরবরাহের জন্য অত্যন্ত গুরুত্বপূর্ণ সরঞ্জামকে লক্ষ্যবস্তু করা গুরুতর ঘটনা। হামলাটিকে তিনি অগ্রহণযোগ্য বলে উল্লেখ করেন। দ্রুত স্বাভাবিক কার্যক্রম ফিরিয়ে আনতে কাজ চলছে বলেও জানান তিনি।
সুপারমার্কেটের ফ্রিজ ও ফ্রিজার সাধারণত কেন্দ্রীয় নিয়ন্ত্রণ প্যানেলের মাধ্যমে পরিচালিত হয়। এসব ব্যবস্থা ইন্টারনেটের মাধ্যমে দূর থেকে নিয়ন্ত্রণ করা সম্ভব হওয়ায় রক্ষণাবেক্ষণকারী প্রতিষ্ঠানগুলো যেকোনো স্থান থেকে সেগুলোর সেটিংস পরিবর্তন করতে পারে।
প্রধানমন্ত্রীর কার্যালয়ের ঘনিষ্ঠ একটি সূত্র জানিয়েছে, ডেনমার্কভিত্তিক প্রতিষ্ঠান ড্যানফসের সরবরাহ করা সফটওয়্যারে একটি দুর্বলতা শনাক্ত করেছে এএনএসএসআই। ড্যানফস জানিয়েছে, ফ্রান্সে তাদের সীমিতসংখ্যক রেফ্রিজারেশন ব্যবস্থায় এ ধরনের ঘটনার বিষয়ে তারা অবগত। আক্রান্ত ইউনিটগুলোতে পুরোনো ফার্মওয়্যার ব্যবহার করা হচ্ছিল বলে জানিয়েছে প্রতিষ্ঠানটি। গ্রাহকদের সফটওয়্যার হালনাগাদ রাখা এবং পুরোনো সরঞ্জাম পরিবর্তনের পরামর্শও দীর্ঘদিন ধরে দিয়ে আসছে তারা।
এর আগে গত ৯ আগস্ট সাইবার নিরাপত্তা প্রতিষ্ঠান ক্ল্যারটি ড্যানফসের কিছু ব্যবস্থায় নিরাপত্তা দুর্বলতা নিয়ে গবেষণা প্রকাশ করে। ওই দুর্বলতা কাজে লাগিয়ে হামলাকারীরা পরিচয় যাচাইয়ের প্রক্রিয়া এড়িয়ে যেতে পারে বলে গবেষণায় উল্লেখ করা হয়েছিল।
ফ্রান্সের খুচরা বিক্রেতা সমিতি এফসিডি ড্যানফসের কাছে এ বিষয়ে পূর্ণাঙ্গ তথ্য প্রকাশের আহ্বান জানিয়েছে। সংস্থাটি জানিয়েছে, আক্রান্ত কিছু দোকানে ইতোমধ্যে কার্যক্রম স্বাভাবিক হয়েছে।
সাইবার নিরাপত্তা প্রতিষ্ঠান সেকোয়া থ্রেট ডিটেকশন অ্যান্ড রিসার্চের জ্যেষ্ঠ বিশ্লেষক ফেলিক্স এইমে রয়টার্সকে বলেছেন, স্পেন, পর্তুগাল, পোল্যান্ড, জার্মানি ও বেলজিয়ামও এ হামলায় আক্রান্ত হয়েছে।
সাইবার নিরাপত্তা বিশ্লেষক স্টিভেন লাচ্যান্স আল জাজিরাকে বলেন, এ ধরনের হামলা একেবারে নজিরবিহীন নয়, তবে এত বড় পরিসরে হওয়া বিরল। ইন্টারনেট-সংযুক্ত যন্ত্রে নিরাপত্তা দুর্বলতা থাকলে হামলাকারীরা দূর থেকেই সেগুলোতে প্রবেশ করে বিভিন্ন কার্যক্রম চালু করতে পারে।
স্টিভেন লাচ্যান্স বলেন, ইন্টারনেটে যুক্ত অবকাঠামো যে সাইবার হামলার শিকার হতে পারে, এ ঘটনা বিশ্বজুড়ে সতর্কবার্তা হিসেবে কাজ করছে। এ ধরনের হামলা ঠেকাতে জাতীয় ও আন্তর্জাতিক পর্যায়ে কার্যকর ব্যবস্থা নেওয়া জরুরি। অন্যথায় ভবিষ্যতে জ্বালানি অবকাঠামো কিংবা হাসপাতালের মতো গুরুত্বপূর্ণ স্থাপনাও হামলার লক্ষ্যবস্তু হতে পারে বলে সতর্ক করেন তিনি।

CPM NETWORK

আর্কাইভ



newsroom Email : info@somakalerpat.com